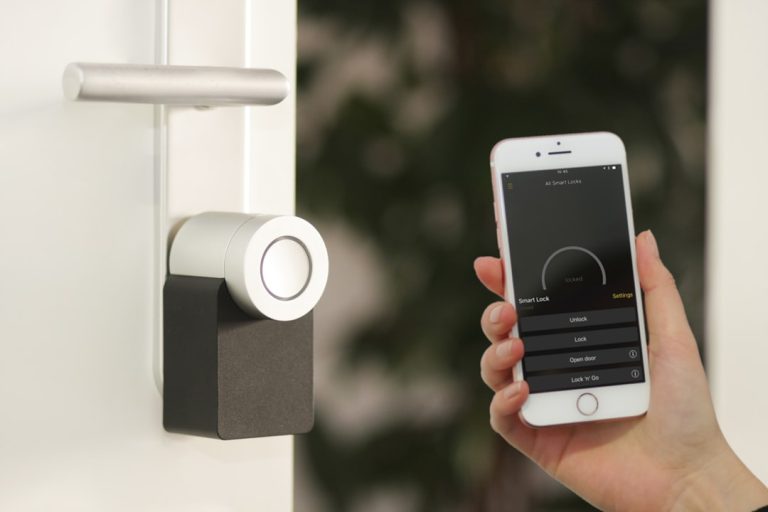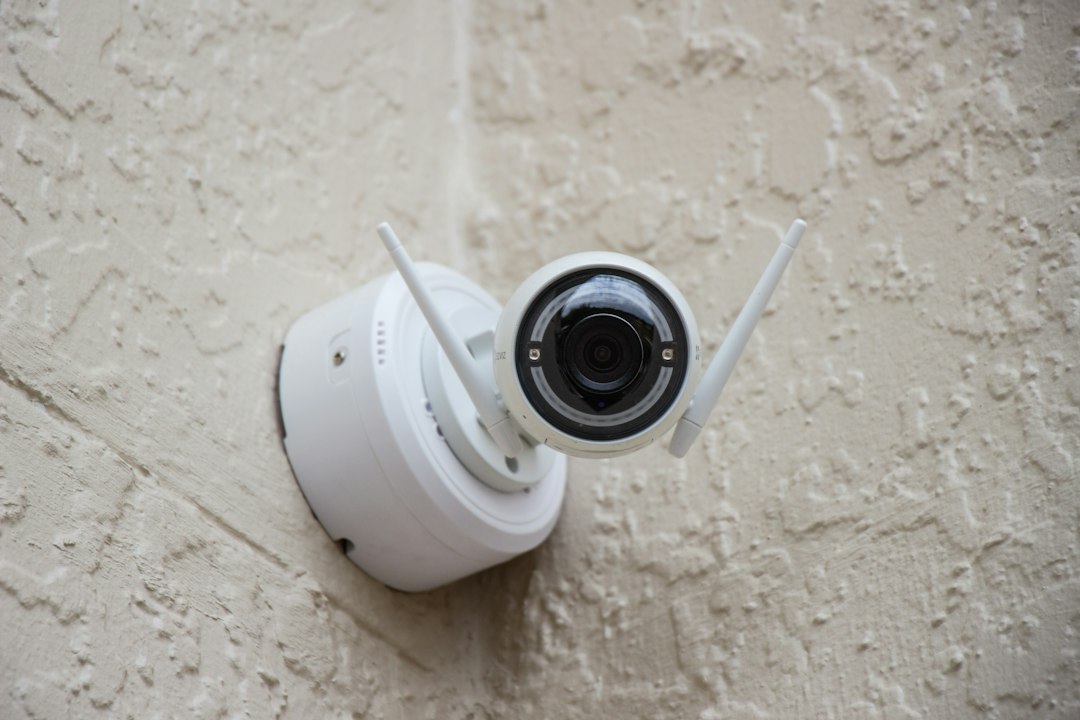
L’11 settembre 2026 è passato senza che quasi nessuno, tra chi ha una telecamera IP puntata sul giardino o una serratura smart sulla porta di casa, se ne accorgesse. Eppure da quella data il Cyber Resilience Act è entrato in una fase operativa concreta: i produttori di dispositivi connessi devono segnalare all’ENISA (l’agenzia europea per la cybersicurezza) le vulnerabilità sfruttate attivamente e gli incidenti gravi che coinvolgono i loro prodotti. Non è un dettaglio burocratico che riguarda solo aziende e uffici legali: cambia, seppure in modo indiretto, il modo in cui i dispositivi smart in casa vengono progettati, aggiornati e venduti.
Cyber Resilience Act smart home: di cosa si tratta davvero
Il regolamento UE 2024/2847, meglio conosciuto come Cyber Resilience Act (CRA), è la prima normativa europea che tratta la sicurezza informatica come requisito di prodotto, alla pari della sicurezza elettrica o della compatibilità elettromagnetica. Riguarda praticamente ogni oggetto “con elementi digitali” che si collega a una rete o a un altro dispositivo: telecamere IP, videocitofoni, serrature connesse, router, termostati, prese smart, hub domotici.
La scadenza dell’11 settembre 2026 introduce l’obbligo, per i produttori, di notificare entro tempi stretti (24 ore per un primo allarme, 72 ore per un aggiornamento) qualsiasi vulnerabilità attivamente sfruttata o incidente che comprometta la sicurezza di un prodotto già sul mercato. È il primo tassello di un impianto che diventerà pienamente vincolante nel dicembre 2027, quando entreranno in vigore gli obblighi più ampi su marcatura CE, documentazione tecnica e gestione del ciclo di vita del software.
Cosa cambia per chi ha già telecamere e serrature smart in casa
Per chi possiede già dispositivi connessi, l’effetto immediato non è un intervento diretto sull’oggetto, ma un cambiamento nel comportamento dei produttori. Le aziende che vendono telecamere IP, serrature smart o router per la casa devono ora dotarsi di canali strutturati per ricevere e gestire segnalazioni di vulnerabilità, cosa che fino a poco tempo fa era lasciata alla buona volontà di singoli reparti IT o, peggio, ignorata del tutto da produttori più piccoli o meno noti.
In pratica, chi ha acquistato una telecamera da un brand che opera regolarmente sul mercato europeo dovrebbe iniziare a notare, nei prossimi mesi, aggiornamenti firmware più frequenti e changelog più dettagliati, con riferimenti espliciti a correzioni di sicurezza. È un cambiamento culturale prima che tecnico: prima il produttore aggiornava se voleva, ora ha un obbligo normativo con scadenze precise da rispettare in caso di falla sfruttata.
Il rischio dei dispositivi economici e senza marchio
Il punto debole della catena resta quello di sempre: i dispositivi venduti a basso costo, spesso senza un vero produttore identificabile in Europa, distribuiti tramite marketplace internazionali. Il CRA si applica formalmente anche a questi prodotti, ma la capacità dell’ENISA e delle autorità nazionali di far rispettare gli obblighi su fabbricanti extra-UE resta un nodo aperto, e lo sarà ancora di più quando nel 2027 scatteranno gli obblighi più stringenti.
Per chi sta valutando l’acquisto di una nuova telecamera o di un kit di videosorveglianza, questo significa che il prezzo basso non è più solo una questione di qualità dei materiali, ma anche di garanzie sul supporto software nel tempo. Chi ha già scelto una soluzione con pannello solare per l’esterno, ad esempio, può trovare utile approfondire come funziona una telecamera da esterno alimentata a pannello solare e verificare se il produttore ha una presenza europea solida.
Serrature smart e router: dove il rischio è più concreto
Se una telecamera compromessa espone immagini private, una serratura smart vulnerabile espone l’accesso fisico alla casa, e un router compromesso può diventare il punto di ingresso per attaccare ogni altro dispositivo collegato alla stessa rete domestica. Sono proprio questi tre ambiti, videosorveglianza, controllo accessi e infrastruttura di rete, quelli su cui il Cyber Resilience Act punta l’attenzione con più insistenza, perché rappresentano i casi in cui una falla non resta confinata al singolo oggetto.
Gli esperti di sicurezza segnalano da tempo che i router domestici sono tra i dispositivi più bersagliati per la creazione di botnet, proprio perché restano accesi 24 ore su 24 e vengono aggiornati raramente dagli utenti finali. L’obbligo di notifica delle vulnerabilità sfruttate dovrebbe accelerare la distribuzione delle patch su questi prodotti, ma l’utente deve fare la sua parte: attivare gli aggiornamenti automatici, quando disponibili, resta la misura più efficace ed è indipendente da qualsiasi regolamento.
Il ruolo dello standard Matter in questo scenario
Un elemento che si intreccia con il Cyber Resilience Act è la diffusione dello standard Matter, che impone requisiti di sicurezza nella comunicazione tra dispositivi di marche diverse. Un ecosistema domotico costruito su dispositivi certificati Matter tende ad avere già in partenza controlli di autenticazione e cifratura più solidi rispetto a soluzioni proprietarie chiuse, il che facilita anche l’adeguamento ai nuovi obblighi europei. Chi vuole capire meglio come funziona questa interoperabilità può consultare la guida su Matter e Thread come standard universale della smart home, oppure la lista aggiornata dei dispositivi Matter compatibili nel 2026.
Cosa può fare concretamente chi ha dispositivi smart in casa
Non c’è nulla da “attivare” o da richiedere per beneficiare del Cyber Resilience Act: è una normativa che agisce sui produttori, non sui consumatori. Ma ci sono comportamenti pratici che aumentano la protezione reale, in attesa che gli effetti del regolamento si consolidino nel tempo.
Verificare periodicamente la presenza di aggiornamenti firmware sull’app del produttore, evitare di lasciare porte di accesso remoto aperte senza necessità, e privilegiare marchi che pubblicano bollettini di sicurezza in modo trasparente sono accorgimenti che restano validi indipendentemente dalla normativa. Per chi possiede anche un videocitofono connesso, vale la pena controllare periodicamente le impostazioni di sicurezza descritte nella guida al videocitofono smart tra WiFi, cablato e intelligenza artificiale, perché anche questi dispositivi rientrano pienamente nel perimetro del regolamento.
Un impianto normativo ancora in costruzione
La fase attuale del Cyber Resilience Act è solo l’inizio di un percorso che si completerà entro la fine del 2027. Nel frattempo, la responsabilità principale resta in capo ai produttori, ma la trasparenza richiesta dal regolamento, con segnalazioni pubbliche di vulnerabilità e incidenti, potrebbe diventare col tempo un criterio di scelta per chi acquista dispositivi smart, proprio come oggi si guarda al consumo energetico o alla compatibilità con un assistente vocale.
Resta da vedere se le aziende più piccole, spesso quelle che vendono i prodotti più economici nelle categorie di telecamere e serrature, riusciranno a sostenere i costi di conformità imposti da un regolamento pensato con in mente soprattutto i grandi produttori industriali.
Informazioni sull'autore